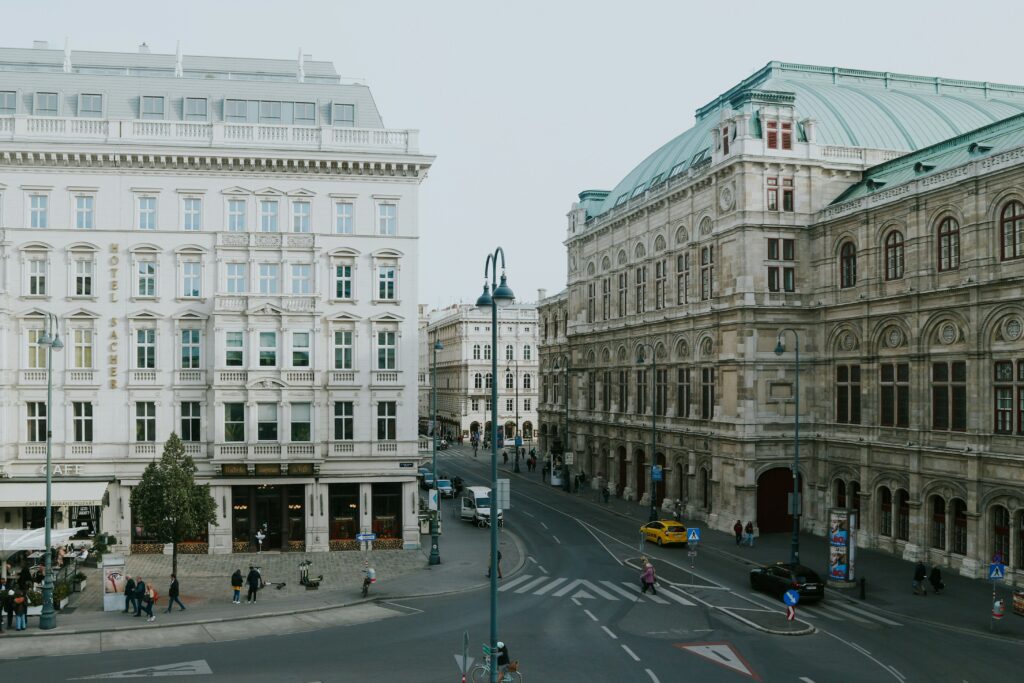
22 Νοεμβρίου 2026 – Αναλυτική ενημέρωση. Το υπουργείο Εξωτερικών της Αυστρίας ανακοίνωσε ότι μη εξουσιοδοτημένοι χρήστες απέκτησαν πρόσβαση στον ιστότοπό του στις 12 και 13 Νοεμβρίου 2026 και είδαν καταχωρίσεις με ονόματα και επαγγελματικά στοιχεία επικοινωνίας υπαλλήλων, τόσο στη Βιέννη όσο και σε διπλωματικές αποστολές του εξωτερικού.
Πώς εντοπίστηκε η παραβίαση
Σύμφωνα με την ανακοίνωση που μετέδωσε το Reuters, η μη εξουσιοδοτημένη πρόσβαση εντοπίστηκε στις 13 Νοεμβρίου και τερματίστηκε άμεσα. Ο ιστότοπος λειτουργεί μέσω εξωτερικού παρόχου υπηρεσιών.
Ποια δεδομένα εκτέθηκαν
Η έρευνα ειδικών έδειξε ότι οι δράστες είδαν καταχωρίσεις με ονόματα και επαγγελματικά στοιχεία επικοινωνίας προσωπικού του υπουργείου και διπλωματικών αποστολών. Δεν έχει ανακοινωθεί δημόσια ότι απέκτησαν πρόσβαση σε διαβαθμισμένα διπλωματικά έγγραφα.
Το περιστατικό και η Microsoft
Η επίθεση συνέπεσε χρονικά με παγκόσμια διακοπή υπηρεσιών της Microsoft. Η σύμπτωση αναφέρεται από το υπουργείο, αλλά δεν αποτελεί απόδειξη ότι η διακοπή προκάλεσε την παραβίαση ή ότι οι δύο καταστάσεις συνδέονται τεχνικά.
Ποιος ευθύνεται
Η αυστριακή κυβέρνηση δεν κατονομάζει δράστη για τη συγκεκριμένη επίθεση. Η χώρα είχε στο παρελθόν αποδώσει στη Ρωσία διαφορετικές κυβερνοεπιθέσεις, κατηγορίες που η Μόσχα αρνείται. Η παλαιότερη διαμάχη δεν αποδεικνύει ευθύνη της Ρωσίας για το νέο συμβάν.
Γιατί έχουν αξία ακόμη και τα στοιχεία επικοινωνίας
Ονόματα και υπηρεσιακά στοιχεία μπορούν να αξιοποιηθούν σε στοχευμένα μηνύματα ηλεκτρονικού ψαρέματος ή σε προσπάθειες κοινωνικής μηχανικής. Γι’ αυτό η προστασία τέτοιων καταλόγων έχει ιδιαίτερη σημασία σε διπλωματικές υπηρεσίες.
Το μεγαλύτερο πρόβλημα
Η εξάρτηση από εξωτερικούς παρόχους δημιουργεί πρόσθετα σημεία κινδύνου. Η ασφάλεια μιας δημόσιας υπηρεσίας εξαρτάται και από την ασφάλεια των συνεργαζόμενων εταιρειών, όχι μόνο των δικών της υποδομών.
Πηγές: Πηγή 1
 ΔΙΕΘΝΗ
 ΕΛΛΑΔΑ
 ΔΙΕΘΝΗ
Αφήστε μια απάντηση