Αυτό που αρχικά έμοιαζε με μια απλή δυσλειτουργία εξελίχθηκε σε πολύωρη ψηφιακή έρευνα. Webshells, κρυφό cloaking για Googlebot, παράνομα betting pages, πολλαπλοί μηχανισμοί επαναφοράς και δεκάδες σημεία ελέγχου. Και το πιο ανησυχητικό: βρήκαμε ενδείξεις ότι τμήματα του προβλήματος είχαν καταφέρει να παραμένουν αόρατα για μεγάλο χρονικό διάστημα.
Εδώ και τρεις ημέρες τα Κατοχικά Νέα βρίσκονται σε μια συνεχή τεχνική μάχη.
Όχι με ένα απλό spam comment. Όχι με μια συνηθισμένη απόπειρα login. Όχι με ένα προβληματικό plugin.
Αυτό που αποκαλύφθηκε μέσα από συνεχείς ελέγχους είναι μια πολύ πιο σύνθετη κατάσταση: μηχανισμοί που μπορούσαν να εμφανίζουν διαφορετικό περιεχόμενο στις μηχανές αναζήτησης από αυτό που έβλεπε ο κανονικός επισκέπτης, να δημιουργούν παράνομες σελίδες betting μέσα στο domain μας, να τροποποιούν βασικά αρχεία του WordPress και να επανέρχονται αφού νομίζαμε ότι είχαμε καθαρίσει το πρόβλημα.
Και όλα αυτά είχαν έναν στόχο που πλέον γίνεται ξεκάθαρος: να χρησιμοποιείται η ηλικία, η αξιοπιστία και το SEO authority του Katohika.gr προς όφελος τρίτων.
Η πρώτη ένδειξη: το site άρχισε να «μιλάει» διαφορετικά στη Google
Η επίθεση έγινε αρχικά αντιληπτή όταν το site παρουσίασε ασυνήθιστη συμπεριφορά και στη συνέχεια διαπιστώσαμε ότι bots μηχανών αναζήτησης μπορούσαν να βλέπουν άλλο περιεχόμενο από αυτό που έβλεπε ο κανονικός αναγνώστης.
Αυτό ονομάζεται SEO cloaking.
Ο απλός επισκέπτης μπορούσε να μπει στα Κατοχικά και να βλέπει το κανονικό site. Ένα Googlebot όμως μπορούσε να οδηγείται σε διαφορετικό περιεχόμενο.
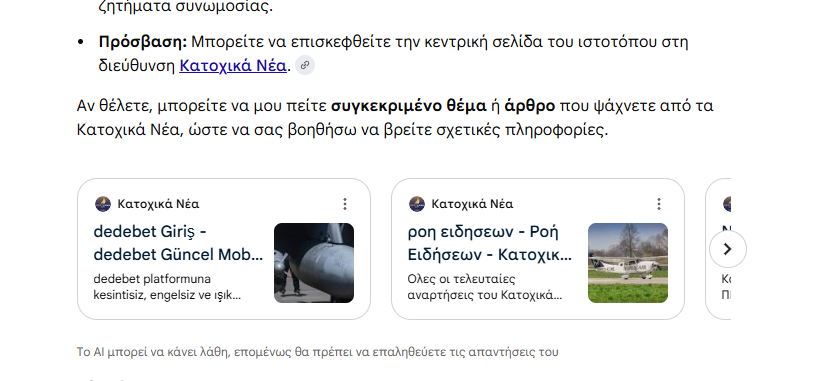
Στην περίπτωσή μας, το διαφορετικό αυτό περιεχόμενο περιλάμβανε τουρκικές betting σελίδες με ονόματα όπως Egebet και Dedebet.
Αποτέλεσμα; Η Google και άλλες μηχανές μπορούσαν να θεωρούν ότι το Katohika.gr φιλοξενούσε τέτοιες σελίδες. Και έτσι το domain μας άρχισε να χρησιμοποιείται σαν «όχημα» για ξένο SEO.
Το αρχείο που άλλαζε το ίδιο το WordPress
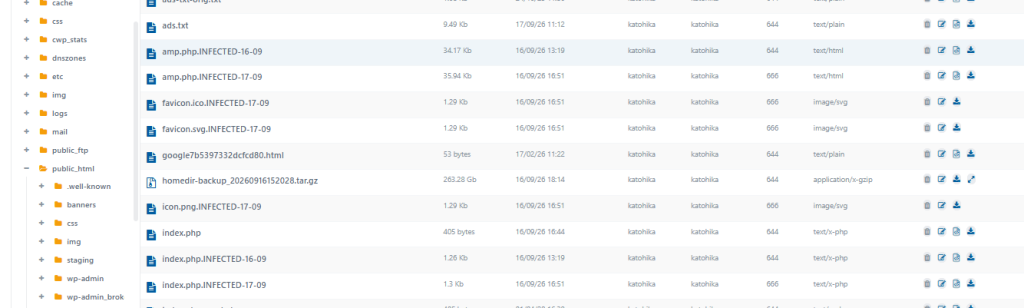
Στη ρίζα του site βρέθηκε τροποποιημένο index.php. Το αρχείο αυτό είναι από τα πιο βασικά αρχεία ενός WordPress site.
Μέσα του είχε προστεθεί κώδικας ο οποίος αναγνώριζε bots όπως Googlebot, Bingbot και άλλους search crawlers και στη συνέχεια μπορούσε να φορτώνει διαφορετικό αρχείο αντί για την κανονική σελίδα.
Το ύποπτο περιεχόμενο οδηγούσε σε ένα amp.php, το οποίο δεν ήταν πραγματικό AMP αρχείο του site. Ήταν πλήρης gambling landing page.
Αυτό σημαίνει ότι ένας άνθρωπος μπορούσε να βλέπει Κατοχικά Νέα, ενώ μια μηχανή αναζήτησης μπορούσε να βλέπει betting content. Αυτό είναι η ουσία του cloaking.
Στη συνέχεια βρήκαμε τον «πίνακα ελέγχου»
Η έρευνα δεν σταμάτησε στο index.php.
Βρέθηκε αρχείο με την ονομασία seo_gate.php. Ο ίδιος ο κώδικας το χαρακτήριζε OTO SEO – SHELL CLOAKING & REMOTE CONTROLLER v3.1.
Το συγκεκριμένο αρχείο μπορούσε να γράψει νέο amp.php, να τροποποιήσει το index.php, να ενημερώσει το .htaccess, να γράψει favicon και icon αρχεία, να ψάξει τη ρίζα του WordPress ακόμη και αν ήταν κρυμμένο σε υποφάκελο και να δεχτεί απομακρυσμένες εντολές μέσω secret key.
Με απλά λόγια: ήταν μηχανισμός επαναφοράς της μόλυνσης.
Αυτό εξηγεί γιατί μπορούσες να διορθώσεις ένα αρχείο και λίγο αργότερα το πρόβλημα να εμφανιστεί ξανά.
Και δεν ήταν ο μόνος
Βρήκαμε επίσης προηγούμενη έκδοση, shell_gate.php, με αντίστοιχη λειτουργία.
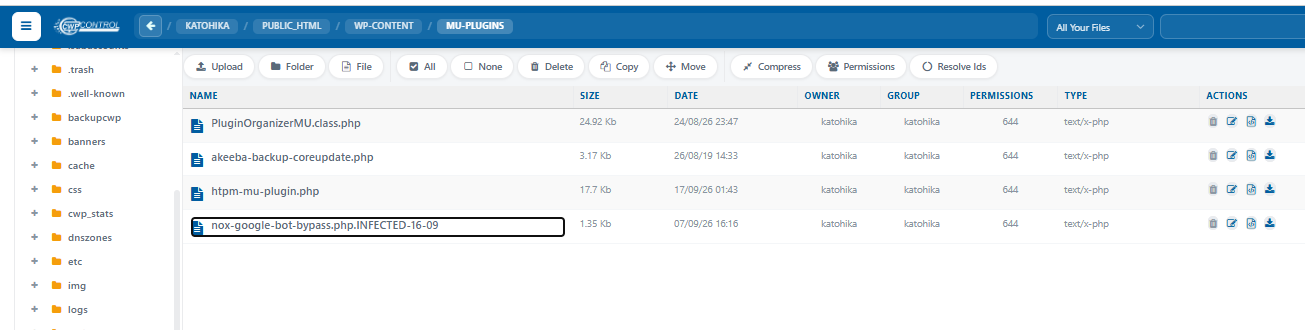
Και μέσα στο wp-content/mu-plugins/ βρέθηκε nox-google-bot-bypass.php, ένα must-use plugin που εκτελείται αυτόματα από το WordPress και περιείχε bot detection και μηχανισμό διαφορετικής συμπεριφοράς απέναντι σε crawlers.
Το αρχείο απομονώθηκε.
Τα πιο επικίνδυνα ευρήματα ήταν κρυμμένα σαν «themes»
Η πιο σοβαρή ανακάλυψη έγινε όταν ελέγξαμε τους φακέλους των WordPress themes.
Εκεί υπήρχαν πολλοί φάκελοι με ονόματα όπως twk-60d97004, twk-b4634977, twk-bf4b942f, twk-2c48412f και twk-9de42a27.
Φαινομενικά έμοιαζαν με απλά ανενεργά themes. Δεν ήταν.
Μέσα σε αυτά βρέθηκαν webshells. Ορισμένα από αυτά δέχονταν ένα κρυφό mori_key. Αν κάποιος είχε το σωστό key, μπορούσε να στείλει εντολή στον server.
Ο κώδικας περιείχε λειτουργίες όπως passthru(), system(), shell_exec() και δυνατότητα upload αρχείων.
Με απλά λόγια, μπορούσαν να επιτρέψουν σε τρίτο να εκτελέσει εντολές στον server και να ανεβάσει νέα αρχεία.
Το ανησυχητικότερο; Δεν υπήρχε μόνο ένα. Υπήρχαν πολλαπλά αντίγραφα, με διαφορετικά secret keys. Αυτό δείχνει προσπάθεια δημιουργίας πολλαπλών σημείων πρόσβασης και persistence.
Γιατί δεν φαινόταν εύκολα
Το δύσκολο σε αυτού του τύπου τις επιθέσεις είναι ότι δεν χρειάζεται το site να δείχνει «χακαρισμένο».
Ο αναγνώστης μπορεί να βλέπει κανονικά τα άρθρα. Ο διαχειριστής μπορεί να μπαίνει κανονικά στο WordPress. Το site μπορεί να λειτουργεί.
Και ταυτόχρονα, στο παρασκήνιο, η Google να λαμβάνει ξένο περιεχόμενο, το domain authority να διοχετεύεται σε παράνομες σελίδες, backlinks και rankings να εξυπηρετούν άλλους και crawlers να καταγράφουν URLs που ο ιδιοκτήτης δεν έχει δημιουργήσει ποτέ.
Ακριβώς γι’ αυτό μια τέτοια επίθεση μπορεί να παραμένει αόρατη για μεγάλο χρονικό διάστημα.
Κατά τη διάρκεια της έρευνας βρήκαμε και παλαιότερα ύποπτα ή αλλοιωμένα στοιχεία μέσα στην εγκατάσταση. Δεν μπορούμε αυτή τη στιγμή να αποδείξουμε ότι όλα προέρχονται από τον ίδιο δράστη ή από την ίδια καμπάνια. Μπορούμε όμως να πούμε με βεβαιότητα ότι το σημερινό περιστατικό δεν περιοριζόταν σε ένα μόνο αρχείο.
Μας έκλεβαν το SEO;
Αυτό είναι ένα από τα σοβαρότερα ερωτήματα.
Όταν κάποιος χρησιμοποιεί ένα domain σαν το Katohika.gr για cloaked gambling pages, εκμεταλλεύεται κάτι που χτίστηκε επί χρόνια: την εμπιστοσύνη της Google προς το domain.
Το Katohika.gr έχει τεράστιο ιστορικό περιεχομένου, εκατοντάδες χιλιάδες URLs, backlinks και πολυετή παρουσία.
Ένα νέο παράνομο betting domain δεν έχει αυτά τα χαρακτηριστικά. Αν όμως καταφέρει να «φορέσει» το δικό του περιεχόμενο πάνω σε ένα παλιό domain, μπορεί προσωρινά να αποκτήσει πρόσβαση σε SEO ισχύ που διαφορετικά θα χρειαζόταν χρόνια για να αποκτήσει.
Και ταυτόχρονα το πραγματικό site μπορεί να πληρώνει το τίμημα: πτώση rankings, αλλοίωση index, spam URLs, απώλεια επισκεψιμότητας, μειωμένο trust, πιθανή υποβάθμιση από search engines και προβληματικά snippets και AI results.
Αυτός είναι ο λόγος που η συγκεκριμένη επίθεση δεν αφορά μόνο «έναν ιό». Αφορά άμεσα την επισκεψιμότητα και την οικονομική αξία του site.
Τρεις ημέρες συνεχούς έρευνας
Τις τελευταίες τρεις ημέρες γίνεται συνεχής έλεγχος αρχείο προς αρχείο.
Έχουν ήδη απομονωθεί πολλαπλά webshells, αφαιρεθεί cloaking μηχανισμοί, απομονωθεί κακόβουλα MU plugins, αποκατασταθεί το κανονικό WordPress index.php, ελεγχθεί το .htaccess, ελεγχθεί η λίστα administrators, βρεθεί και διαγραφεί ομάδα παράνομων admin λογαριασμών, ελεγχθεί η βάση δεδομένων και ξεκινήσει clean-room migration σε νέο server.
Μεταφέρουμε πλέον το Katohika σε καθαρό server
Δεν αρκεί πλέον να διορθώσουμε τον παλιό server.
Έχει ήδη στηθεί νέος server και η μεταφορά δεν θα γίνει με απλό «copy-paste» ολόκληρης της παλιάς εγκατάστασης.
Αυτό θα ήταν επικίνδυνο, γιατί θα μπορούσαμε να μεταφέρουμε μαζί και κρυφό persistence.
Η διαδικασία που ακολουθούμε είναι clean-room migration: καθαρό WordPress core, έλεγχος database, έλεγχος users και credentials, καθαρή εγκατάσταση plugins, έλεγχος themes και σταδιακή μεταφορά μόνο όσων αρχείων είναι απαραίτητα.
Η βάση δεδομένων έχει ήδη μεταφερθεί ως backup και ελέγχεται πριν γίνει import.
Υπάρχει ακόμη μάχη μπροστά
Το γεγονός ότι απομακρύναμε τους ενεργούς μηχανισμούς δεν σημαίνει ότι το πρόβλημα εξαφανίζεται αμέσως από την Google.
Indexed spam URLs και snippets μπορούν να παραμείνουν για ημέρες ή και περισσότερο μέχρι να ξαναπεράσουν οι crawlers και να ενημερώσουν το index τους.
Γι’ αυτό μπορεί κάποιος ακόμη να δει σε search ή AI αποτέλεσμα λέξεις όπως Dedebet, ενώ το συγκεκριμένο malicious page δεν υπάρχει πλέον ενεργό στον server.
Αυτό ακριβώς είναι το δεύτερο στάδιο της μάχης: να καθαρίσει όχι μόνο ο server, αλλά και το ψηφιακό αποτύπωμα που άφησε η επίθεση στις μηχανές αναζήτησης.
Γιατί το γράφουμε δημόσια
Δεν πρόκειται να κρύψουμε τι συμβαίνει.
Τα Κατοχικά υπάρχουν πολλά χρόνια στο διαδίκτυο και η εμπιστοσύνη των αναγνωστών έχει μεγαλύτερη αξία από το να προσποιηθούμε ότι «δεν συνέβη τίποτα».
Δεχτήκαμε σοβαρή ψηφιακή επίθεση.
Μας χρησιμοποίησαν για ξένο betting SEO.
Βρήκαμε μηχανισμούς που μπορούσαν να επιστρέφουν μετά από καθαρισμό.
Βρήκαμε πολλαπλά webshells.
Και εδώ και τρεις ημέρες, γραμμή-γραμμή και αρχείο-αρχείο, αποσυναρμολογούμε την επίθεση.
Η έρευνα συνεχίζεται.
Και όταν ολοκληρωθεί, θα δημοσιεύσουμε και το πλήρες τεχνικό χρονικό.
Γιατί αυτή τη φορά δεν θέλουμε απλώς να καθαρίσουμε το site.
Θέλουμε να καταλάβουμε πώς μπήκαν, πόσο καιρό παρέμειναν, τι ακριβώς πήραν από το SEO και την επισκεψιμότητά μας — και να κλείσουμε οριστικά κάθε πόρτα που χρησιμοποίησαν.
 STRANGER-VOICE
 STRANGER-VOICE
 STRANGER-VOICE
Αφήστε μια απάντηση