
Πριν από λίγο η Microsoft εξέδωσε μια προειδοποίηση ότι καμπάνιες spam που στοχεύουν την Ευρώπη εκμεταλλεύονται μια ευπάθεια του MS Office, ώστε να είναι πιο σίγουρη η επίθεση. Η επιτυχία είναι σίγουρη εφόσον ανοιχτεί το μολυσμένο συνημμένο αρχείο, αρχίζοντας να μολύνει τους πάντες.
Σύμφωνα με τη Microsoft, αυτή είναι μια ενεργή κακόβουλη ηλεκτρονική καμπάνια, μέσω του ηλεκτρονικού ταχυδρομείου, για την Ευρώπη, που εξαπλώνει αρχεία RTF χρησιμοποιώντας την ευπάθεια CVE-2017-11882, η οποία επιτρέπει σε έναν εισβολέα να εκτελεί αυτόματα κακόβουλο κώδικα χωρίς αλληλεπίδραση χρηστών.
Η ευπάθεια CVE-2017-11882 επιτρέπει τη δημιουργία εγγράφων RTF και Word και εκτελεί αυτόματα εντολές μόλις ανοίξουν. Η ευπάθεια είχε διορθωθεί το 2017, αλλά η Microsoft δήλωσε ότι έχει σημειώσει αύξηση στις επιθέσεις που χρησιμοποιούν τέτοιες ευπάθειες τις τελευταίες εβδομάδες.
Σύμφωνα με τη Microsoft, όταν ανοίγει το συνημμένο, «εκτελεί πολλαπλά σενάρια διαφορετικών τύπων (VBScript, PowerShell, PHP, κ.λπ.) για τη λήψη του ωφέλιμου φορτίου».
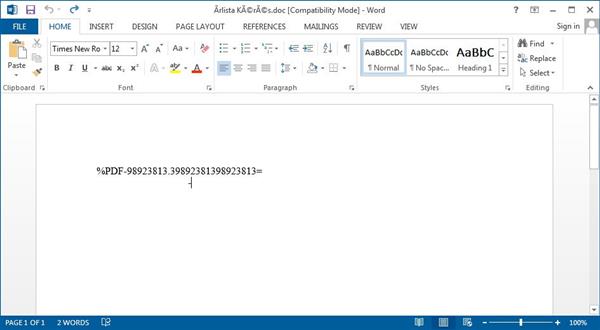
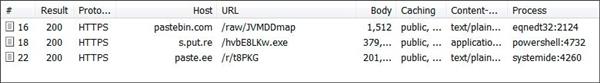
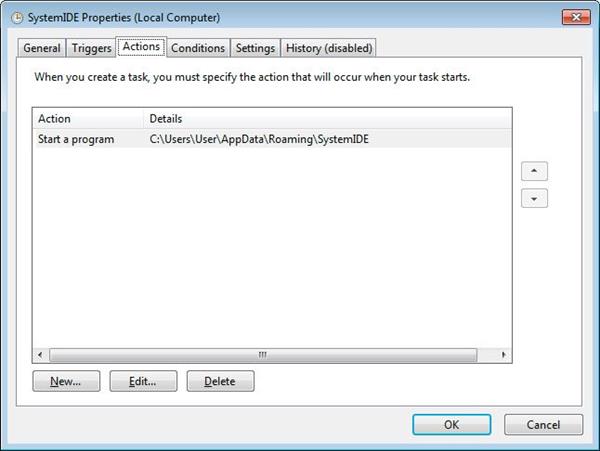
«Όταν δοκιμάσετε ν’ ανοίξετε ένα μολυσμένο έγγραφο, ξεκινά αμέσως την εκτέλεση δέσμης ενεργειών, με αποτέλεσμα να κατεβάζει από το Pastebin, το οποίο εκτελεί την εντολή PowerShell. Στη συνέχεια, η εντολή PowerShell θα κατεβάσει ένα κωδικοποιημένο αρχείο base64 και θα το αποθηκεύσει στο % temp%\ bakdraw.exe, στη συνέχεια αντιγράφει ένα αντίγραφο του bakdraw.exe στο %UserProfile%\AppData\Roaming\SystemIDE και διαμορφώνει μια εργασία προγραμματισμού που ονομάζεται SystemIDE για να ξεκινήσει το εκτελέσιμο αρχείο και να προσθέσει συνέχεια.
Η Microsoft δηλώνει ότι αυτό το εκτελέσιμο αρχείο είναι ένα backdoor που έχει ρυθμιστεί ώστε να συνδέεται σε έναν κακόβουλο τομέα που δεν είναι πλέον προσβάσιμος. Αυτό σημαίνει ότι ακόμα και αν ο υπολογιστής είναι μολυσμένος, το backdoor δεν μπορεί να επικοινωνήσει με τον διακομιστή εντολών και ελέγχου του για να λάβει εντολές. Ωστόσο, αυτό το ωφέλιμο φορτίο μπορεί να μεταφερθεί εύκολα στο φόρτο εργασίας, συνεπώς η Microsoft συνιστά όλοι οι χρήστες Windows να εγκαταστήσουν ενημερώσεις ασφαλείας για αυτό το θέμα ευπάθειας το συντομότερο δυνατό.
Αξίζει να σημειωθεί ότι το FireEye ανακάλυψε πρόσφατα την ευπάθεια CVE-2017-11882, η οποία μπορεί να χρησιμοποιηθεί για επίθεση κατά της Κεντρικής Ασίας και να εγκαταστήσει μια νέα πίσω πόρτα που ονομάζεται HawkBall. Δεν είναι σαφές εάν οι δύο δραστηριότητες σχετίζονται.
itechnews.gr
 ΔΙΕΘΝΗ
 ΔΙΕΘΝΗ
 ΔΙΕΘΝΗ
Αφήστε μια απάντηση